La IA acelera los ciberataques: informe GTIG de Google - (LLM) para escanear continuamente las actualizaciones de software
Los ciberdelincuentes están utilizando inteligencia artificial para investigar vulnerabilidades, analizar parches y automatizar partes cada vez más importantes de un ataque. La inteligencia artificial ya no es solamente una herramienta para productividad, análisis de datos o automatización empresarial. También se está convirtiendo en una herramienta utilizada por los ciberdelincuentes.
Un nuevo reporte de Google Threat Intelligence Group (GTIG) advierte que los grupos de amenazas están avanzando desde el uso tradicional de modelos de lenguaje para consultar información hacia flujos de trabajo autónomos y agentes de IA capaces de ejecutar varias etapas de un ataque.
News from Google · @NewsFromGoogle · 16 de noviembre de 2026
Hackers are now using LLMs to continuously scan software updates, spot newly fixed bugs, and build attacks before teams can apply the fix — all without human involvement. That’s according to the latest report from the Google Threat Intelligence Group. We're helping defenders…
Ver la publicación en X¿Fue un ciberataque la caída de Microsoft Outlook hoy? La verdad detrás del fallo mundial
La situación cambia especialmente en un punto: la velocidad.
Hasta hace poco, un atacante necesitaba analizar manualmente una actualización de software, entender qué vulnerabilidad había sido corregida, investigar cómo explotarla y posteriormente desarrollar o adaptar una herramienta para intentar aprovecharla.
Ahora, parte de ese proceso puede ser automatizado mediante IA.
¿Qué está haciendo la IA en estos ataques?
De acuerdo con Google, los atacantes están utilizando modelos de lenguaje y frameworks de agentes para automatizar tareas relacionadas con la investigación y explotación de vulnerabilidades.
Uno de los escenarios más preocupantes es el análisis de los cambios realizados por los fabricantes cuando publican un parche de seguridad.
En términos sencillos, el proceso puede funcionar así:
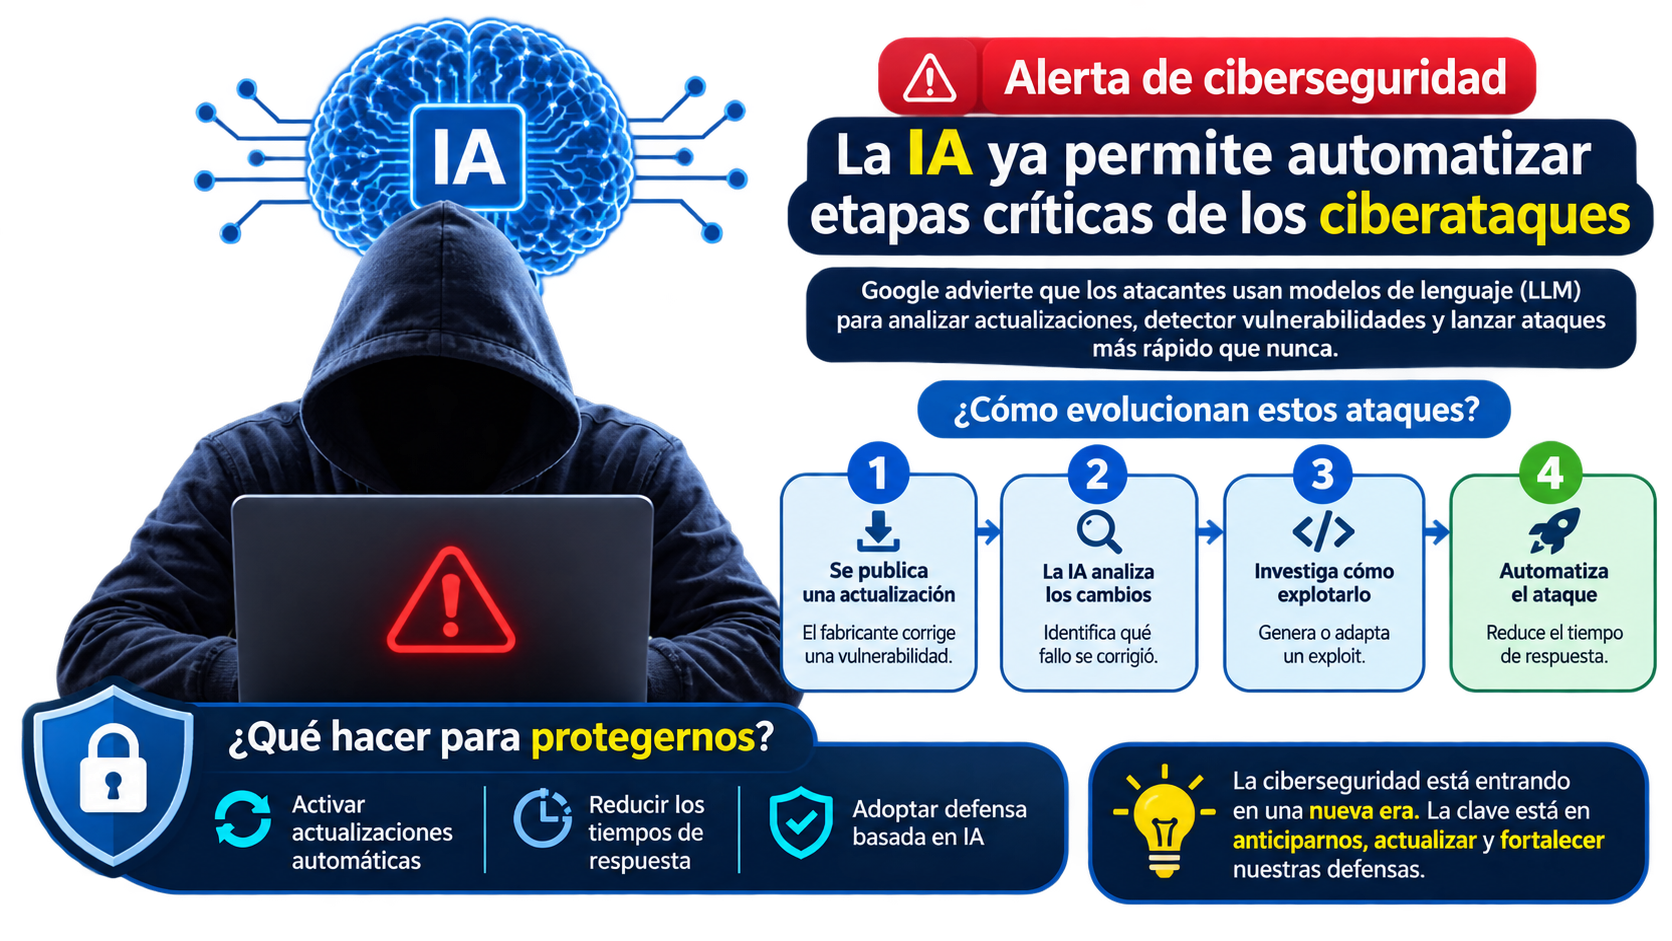
1. Se publica una actualización
Un fabricante corrige una vulnerabilidad y publica una nueva versión de su software.
2. La IA analiza los cambios
Los atacantes pueden utilizar herramientas automatizadas para comparar versiones anteriores y posteriores del software e intentar determinar qué vulnerabilidad fue corregida.
3. Se investiga cómo explotar el fallo
Los modelos pueden ayudar a analizar el código, investigar la vulnerabilidad y generar o adaptar componentes necesarios para una explotación.
4. Se automatiza el ataque
Los nuevos frameworks pueden integrar reconocimiento, análisis de vulnerabilidades, generación de código y otras tareas, reduciendo considerablemente la intervención humana.
Google informó que, durante el último trimestre, identificó por primera vez actores que utilizaban frameworks de LLM para automatizar completamente determinadas etapas del descubrimiento y explotación de vulnerabilidades sin intervención humana. Google Cloud
News from Google · @NewsFromGoogle
Read the full AI Threat Tracker report to learn more about how cyber attacks are accelerating, and how we’re helping defenders fight back. https://t.co/BUruAcbRPl
Ver la publicación en XEsto no significa que todos los ataques actuales sean máquinas funcionando de manera independiente. Sin embargo, sí demuestra que la automatización ofensiva mediante IA ya pasó de ser una hipótesis a una capacidad observada por investigadores de amenazas.
El verdadero problema: la ventana para aplicar un parche se reduce
Este es probablemente el aspecto más importante para las empresas.
Durante años, una vulnerabilidad podía permanecer publicada durante días o incluso semanas antes de ser explotada masivamente. Hoy, ese tiempo puede reducirse considerablemente.
Google encontró que el número promedio mensual de vulnerabilidades explotadas pasó de aproximadamente 10,5 en 2025 a 18 durante enero-agosto de 2026. Además, las vulnerabilidades explotadas mediante ataques zero-day también aumentaron durante ese periodo. Google Cloud
Esto genera una nueva realidad para los equipos de TI y ciberseguridad:
Una actualización de seguridad publicada hoy puede convertirse rápidamente en información útil para un atacante.
Por eso, mantener sistemas sin actualizar durante largos periodos representa un riesgo cada vez mayor.
A contra IA: también cambia la defensa
La historia no termina con los atacantes.
La misma tecnología que puede utilizarse para automatizar ataques también puede utilizarse para defender las organizaciones.
Google está impulsando una arquitectura denominada Google AI Threat Defense, que combina diferentes capacidades de inteligencia artificial, incluyendo Gemini, para detectar amenazas, priorizar vulnerabilidades y automatizar determinadas tareas de remediación. blog.google
La compañía también destaca tecnologías como CodeMender, orientadas a detectar y ayudar a corregir vulnerabilidades de software de manera automatizada. blog.google
La tendencia es clara:
Ataques automatizados → Defensa automatizada.
Los equipos de seguridad ya no pueden depender exclusivamente de procesos manuales para revisar miles de alertas, vulnerabilidades y eventos de seguridad.
¿Qué significa esto para las empresas?
No necesariamente significa que todas las organizaciones deban implementar IA inmediatamente. Lo que sí significa es que la velocidad de respuesta debe convertirse en una prioridad de ciberseguridad.
Algunas medidas fundamentales son:
1. Aplicar rápidamente los parches críticos
Las vulnerabilidades críticas y aquellas que ya están siendo explotadas deben tener un proceso de atención prioritario.
2. Mantener inventarios actualizados
No se puede proteger lo que no se conoce.
Es fundamental identificar servidores, aplicaciones, sistemas operativos, dispositivos de red, servicios expuestos a Internet y software utilizado por la organización.
3. Vigilar los sistemas expuestos a Internet
Los servidores publicados en Internet deben tener controles adicionales de monitoreo, protección perimetral, gestión de vulnerabilidades y detección de comportamientos anómalos.
4. Automatizar el monitoreo
Los equipos de seguridad necesitan evolucionar desde la revisión manual de eventos hacia mecanismos capaces de correlacionar información y detectar comportamientos sospechosos en tiempo real.
5. No confiar únicamente en el antivirus
La seguridad moderna requiere múltiples capas:
Firewall + EDR/XDR + gestión de vulnerabilidades + gestión de identidades + monitoreo + copias de seguridad + segmentación + capacitación + respuesta a incidentes.
Fuentes consultadas
- Google Threat Intelligence Group — “The era of autonomous attacks has arrived” (16 de noviembre de 2026). Leer el informe de Google
- Google Cloud — “GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold”. Detalla el uso observado de frameworks autónomos, análisis automatizado de parches y explotación de vulnerabilidades. Leer el reporte técnico
- Google Cloud — “Vulnerability Discovery and Exploitation Trends in the AI Era”. Incluye estadísticas sobre el crecimiento de vulnerabilidades y explotación durante 2026. Ver análisis de vulnerabilidades
- Google Cloud — “GTIG AI Threat Tracker: From Prompting to Autonomy”. Describe la evolución desde el uso de IA como asistente hacia flujos de trabajo más autónomos. Ver reporte sobre IA adversarial
- Google Cloud — “AI risk and resilience in 2026”. Analiza la evolución de los ataques asistidos por IA y la necesidad de defensa a velocidad de máquina. Consultar informe de Mandiant y Google