¿Fue un ciberataque la caída de Microsoft Outlook hoy? La verdad detrás del fallo mundial
No, la caída global de Microsoft Outlook y Microsoft 365 registrada este 12 de noviembre no fue provocada por un ciberataque ni se trató de un apagón intencional. Aunque en redes sociales circularon versiones que vinculaban la interrupción del servicio con una intrusión masiva, la compañía confirmó que el problema respondió a un error técnico interno en sus servidores.
En desarrollo. Esta nota se está escribiendo mientras pasa lo que cuenta: vuelve dentro de un rato y habrá más.
La confusión entre los usuarios surgió debido a la coincidencia temporal entre la falla de conectividad de hoy y una alerta oficial de ciberseguridad emitida esta misma semana sobre una vulnerabilidad en el cliente de correo.
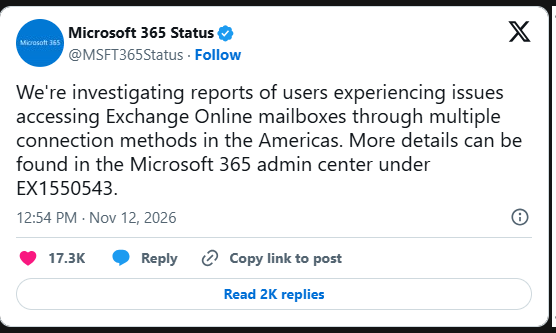 Ver la publicación en X
Qué causó realmente la caída de Outlook y Microsoft 365
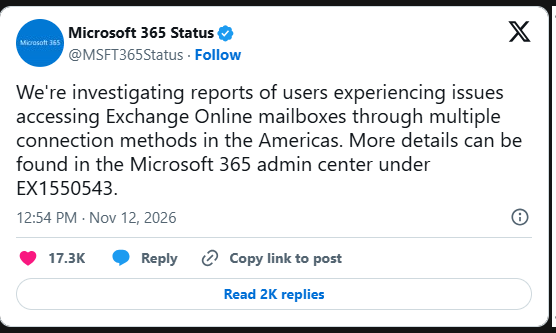
De acuerdo con los reportes de estado de servicio de la tecnológica, la interrupción masiva —catalogada internamente bajo el código EX1550543— afectó principalmente el acceso a Exchange Online, Outlook en la web, Microsoft Teams y SharePoint.
Los detalles técnicos confirmados por Microsoft señalan que:
- Falla en los controles de infraestructura: Una porción significativa de servidores no superó los controles automáticos de estado, lo que provocó que quedaran fuera de línea de manera inesperada.
- Sobrecarga de tráfico: Al caer estos nodos, el flujo de peticiones se redirigió hacia otros centros de datos, generando lentitud extrema y errores de conexión para millones de usuarios en América y Europa.
- Sin indicios de intrusión: Ni Microsoft ni las agencias internacionales de monitoreo han reportado evidencia de que terceros hayan vulnerado la nube para provocar esta desconexión.
Por qué se habló de un hackeo: el origen del rumor
El temor a un ciberataque masivo cobró fuerza porque el mismo día coincidió en las noticias un reporte de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA).
Sin embargo, se trata de dos incidentes completamente distintos:
- La vulnerabilidad CVE-2026-124194: CISA advirtió que grupos de atacantes estaban explotando activamente una brecha de seguridad en versiones clásicas de escritorio de Outlook para robar credenciales de acceso (NTLM) mediante correos electrónicos maliciosos.
- El parche ya estaba disponible: Microsoft corrigió esta vulnerabilidad el pasado 10 de noviembre dentro de su actualización mensual (Patch Tuesday). Dicho fallo afecta de forma individual a equipos desactualizados y no tiene relación con la infraestructura en la nube que falló hoy.
Recomendaciones de seguridad para los usuarios
Tras el restablecimiento progresivo de los servicios de Microsoft 365, expertos en seguridad digital recomiendan tomar dos medidas preventivas inmediatas:
- Actualizar el software: Si utilizas la versión clásica de escritorio de Microsoft Outlook en Windows, verifica en el menú de Archivo > Cuenta de Office > Opciones de actualización que tienes instalado el parche del 10 de noviembre de 2026.
- Desconfiar de correos de soporte falsos: Los ciberdelincuentes suelen aprovechar las caídas globales para enviar mensajes de phishing suplantando a Microsoft, solicitando restablecer contraseñas o validar cuentas afectadas por el fallo. Nunca ingreses tus credenciales desde enlaces recibidos por correo.
Microsoft 365 Status · @MSFT365Status · 13 de noviembre de 2026
We’re seeing positive results with our efforts to restart affected infrastructure and recover server availability in an isolated manner. We’re actively monitoring the performance of these portions of infrastructure to verify stability, which we suspect will support improved…
Ver la publicación en XGalería